Industry
Tecnología
Client
Software RRHH
Roles y accesos: Flexibilidad y control en la gestión de permisos
Objetivo
Abordar la definición y desarrollo de una nueva estructura de roles y permisos que siente nuevas bases estructurales y de configuración, compatible con la realidad de clientes con más de 1000 empleados.
Contexto
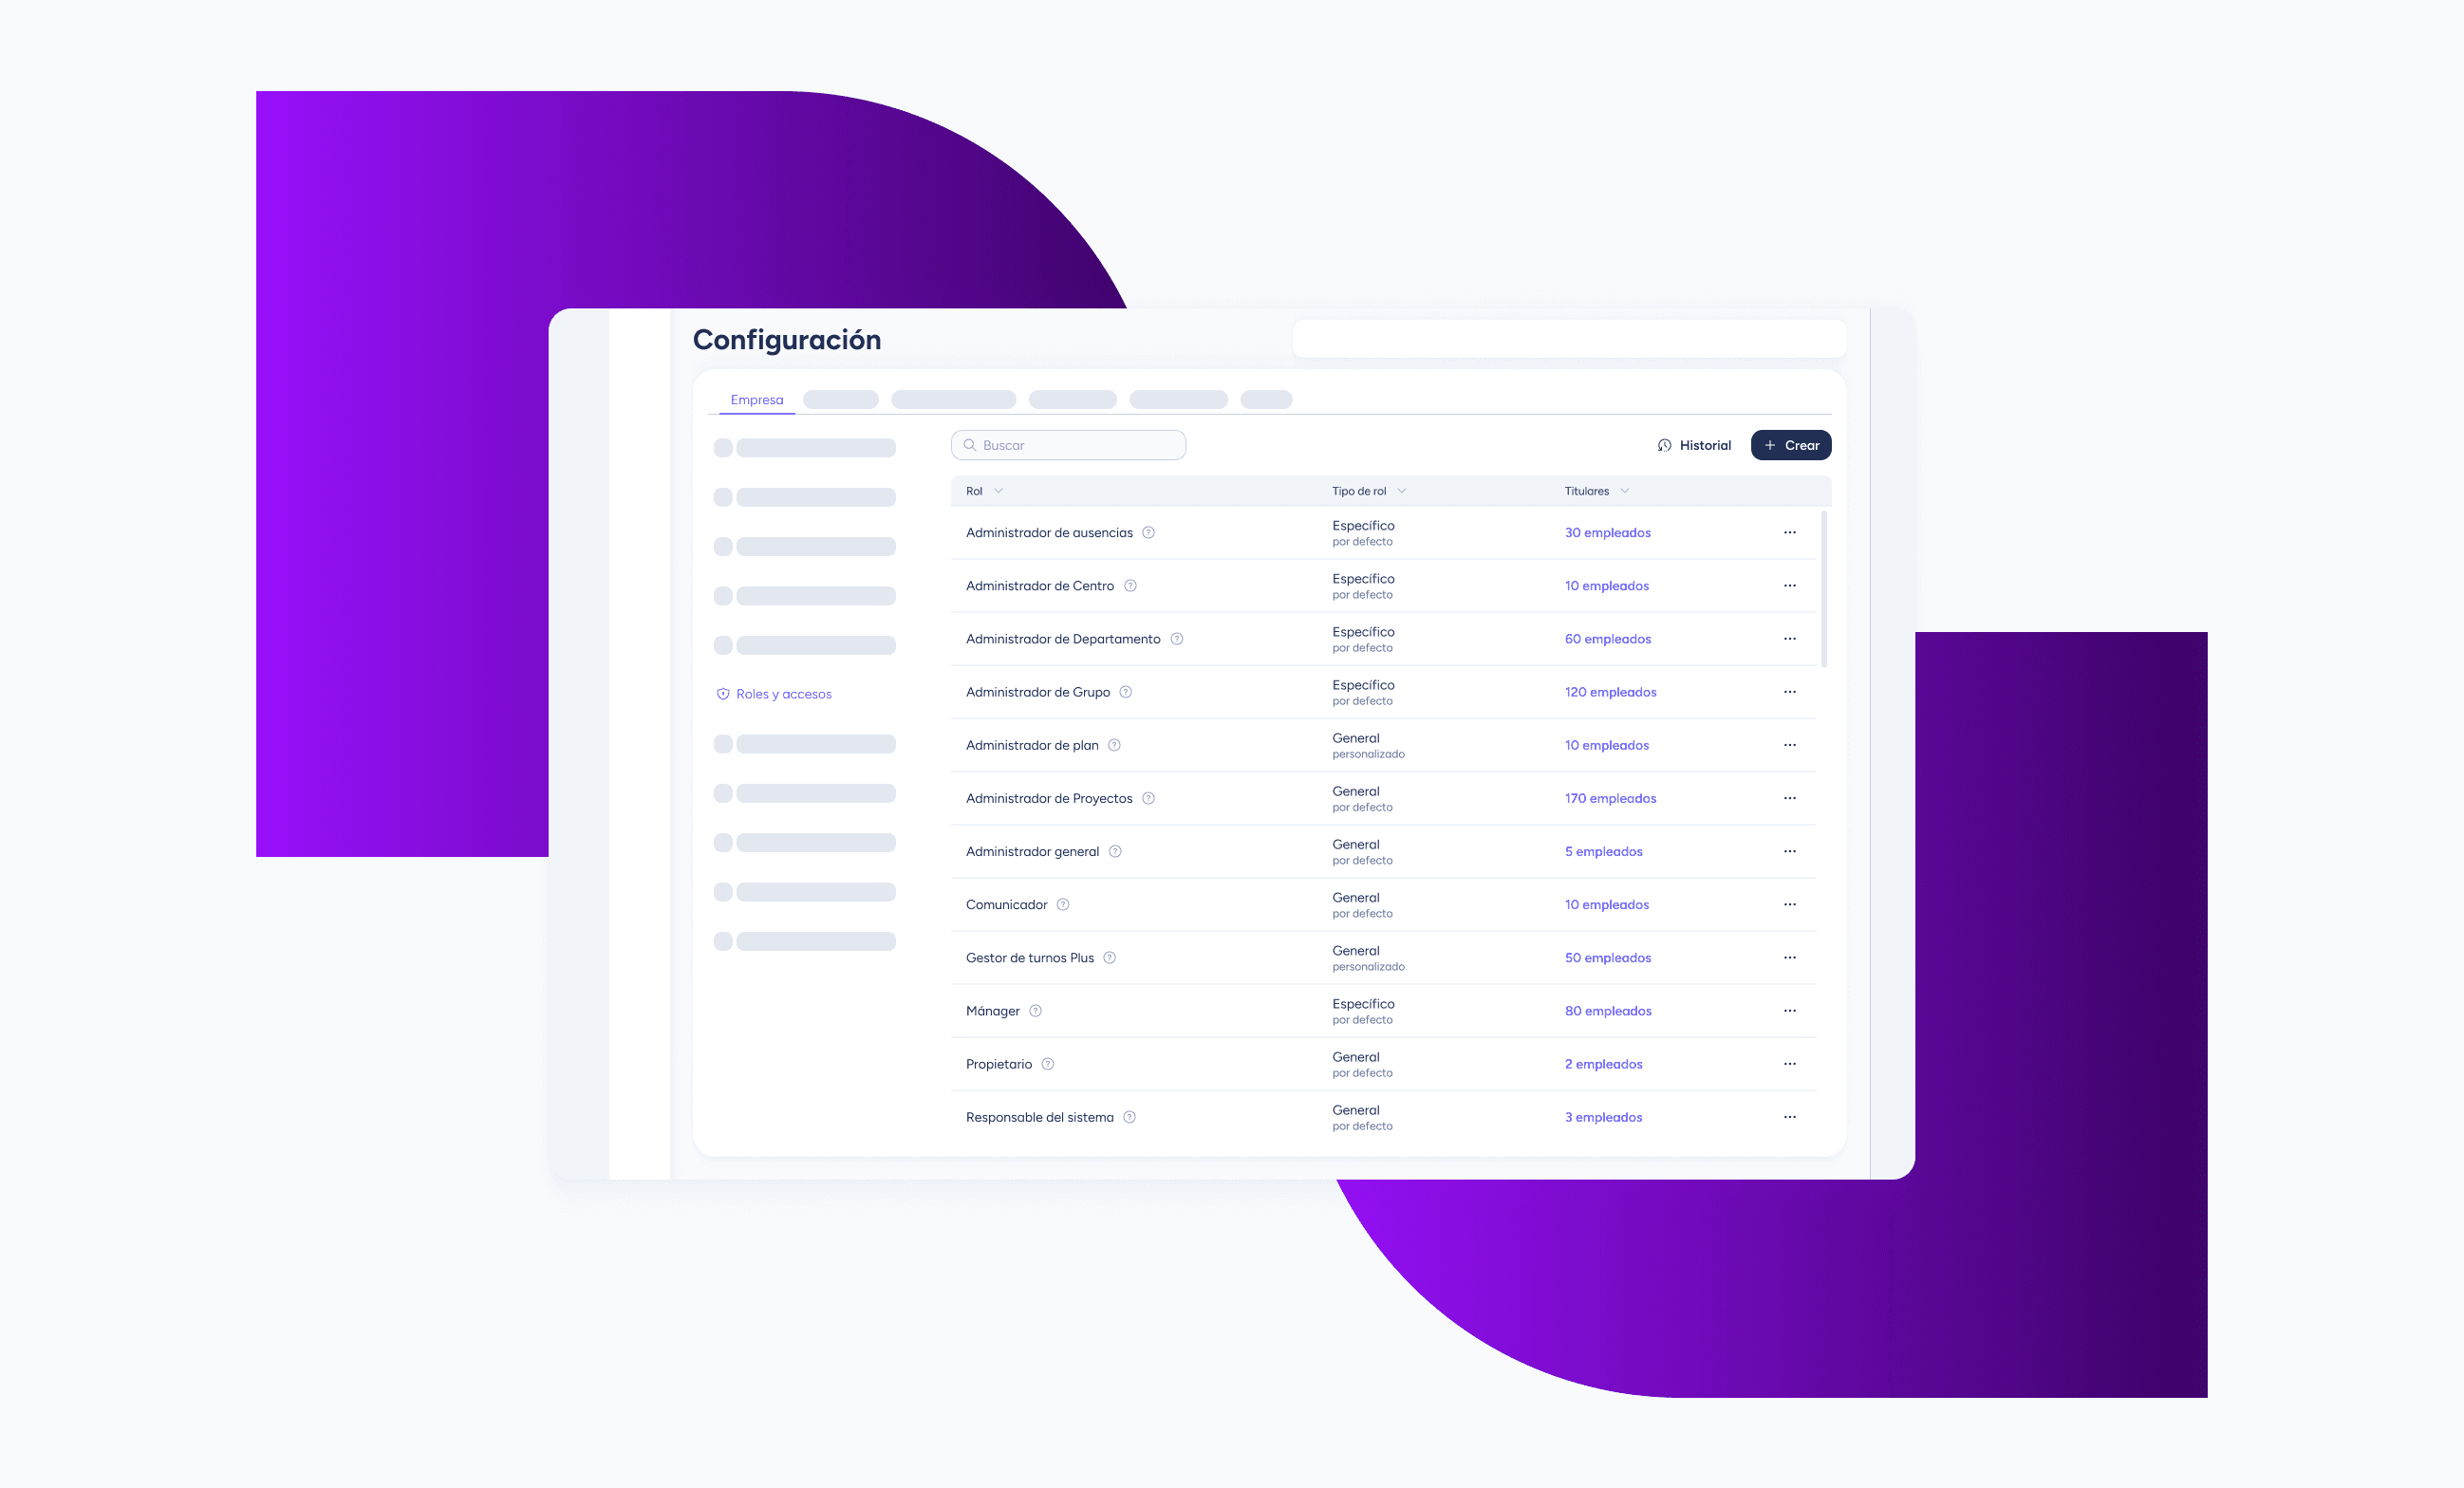
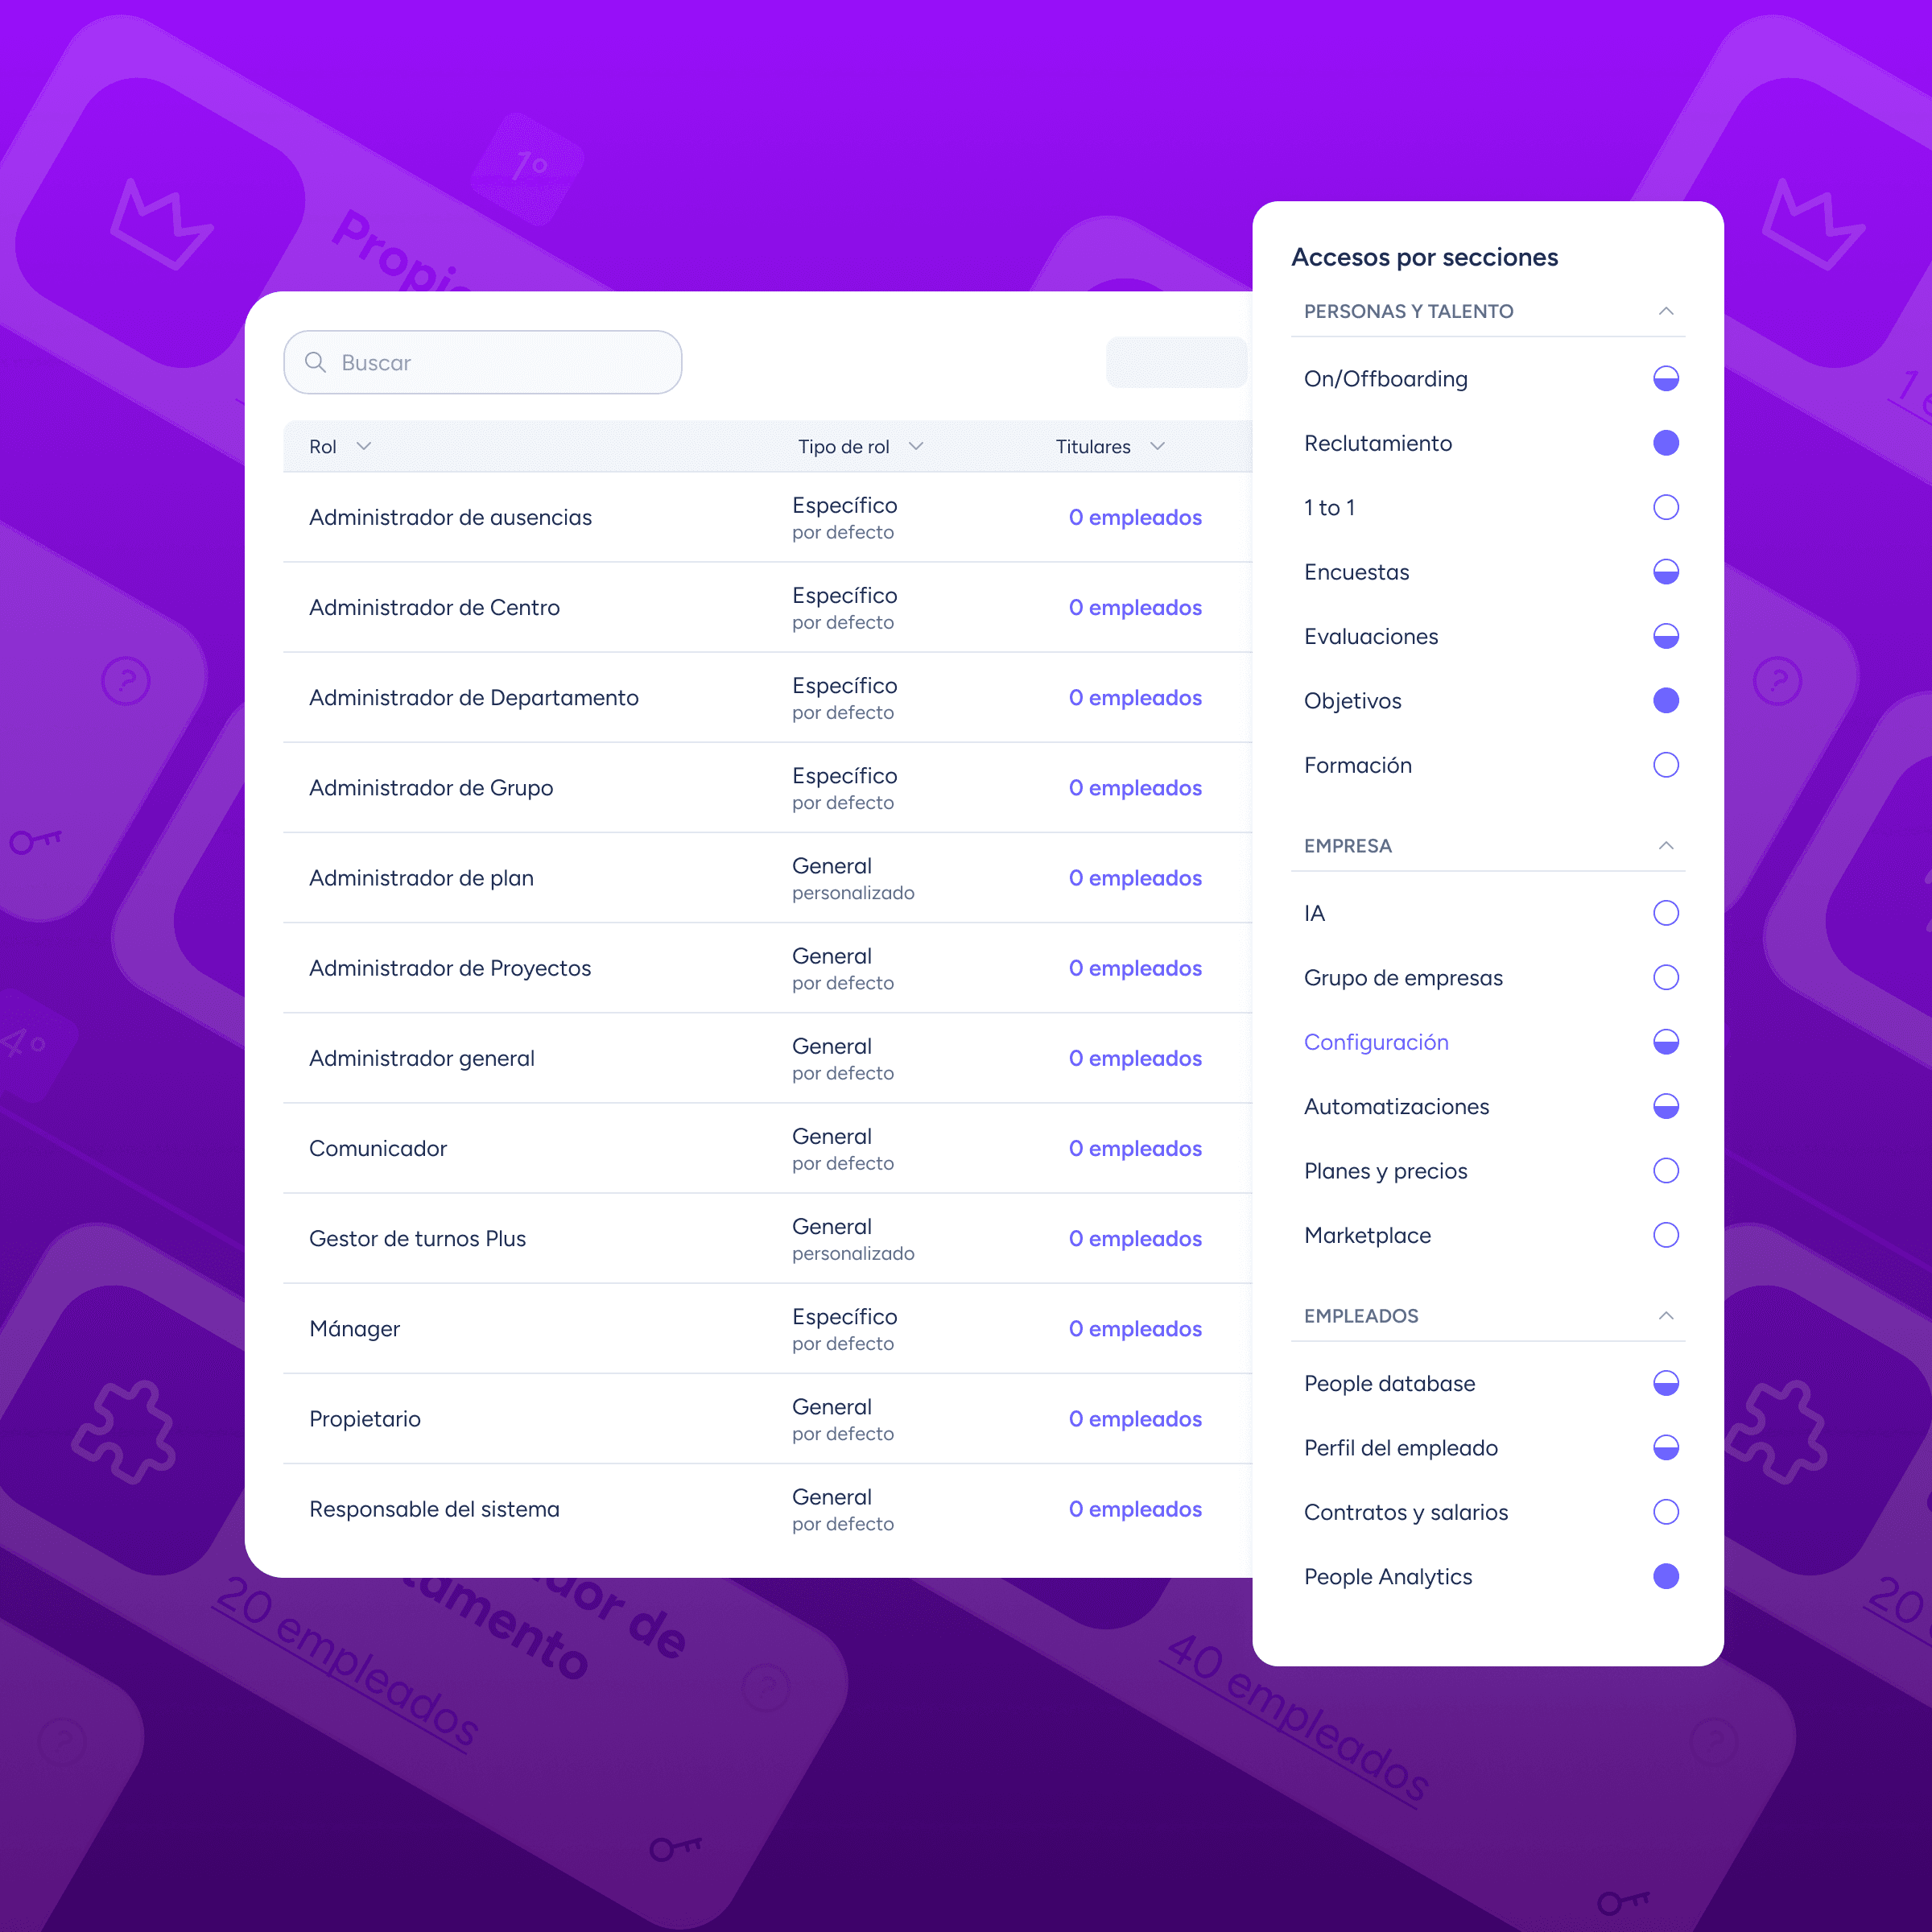
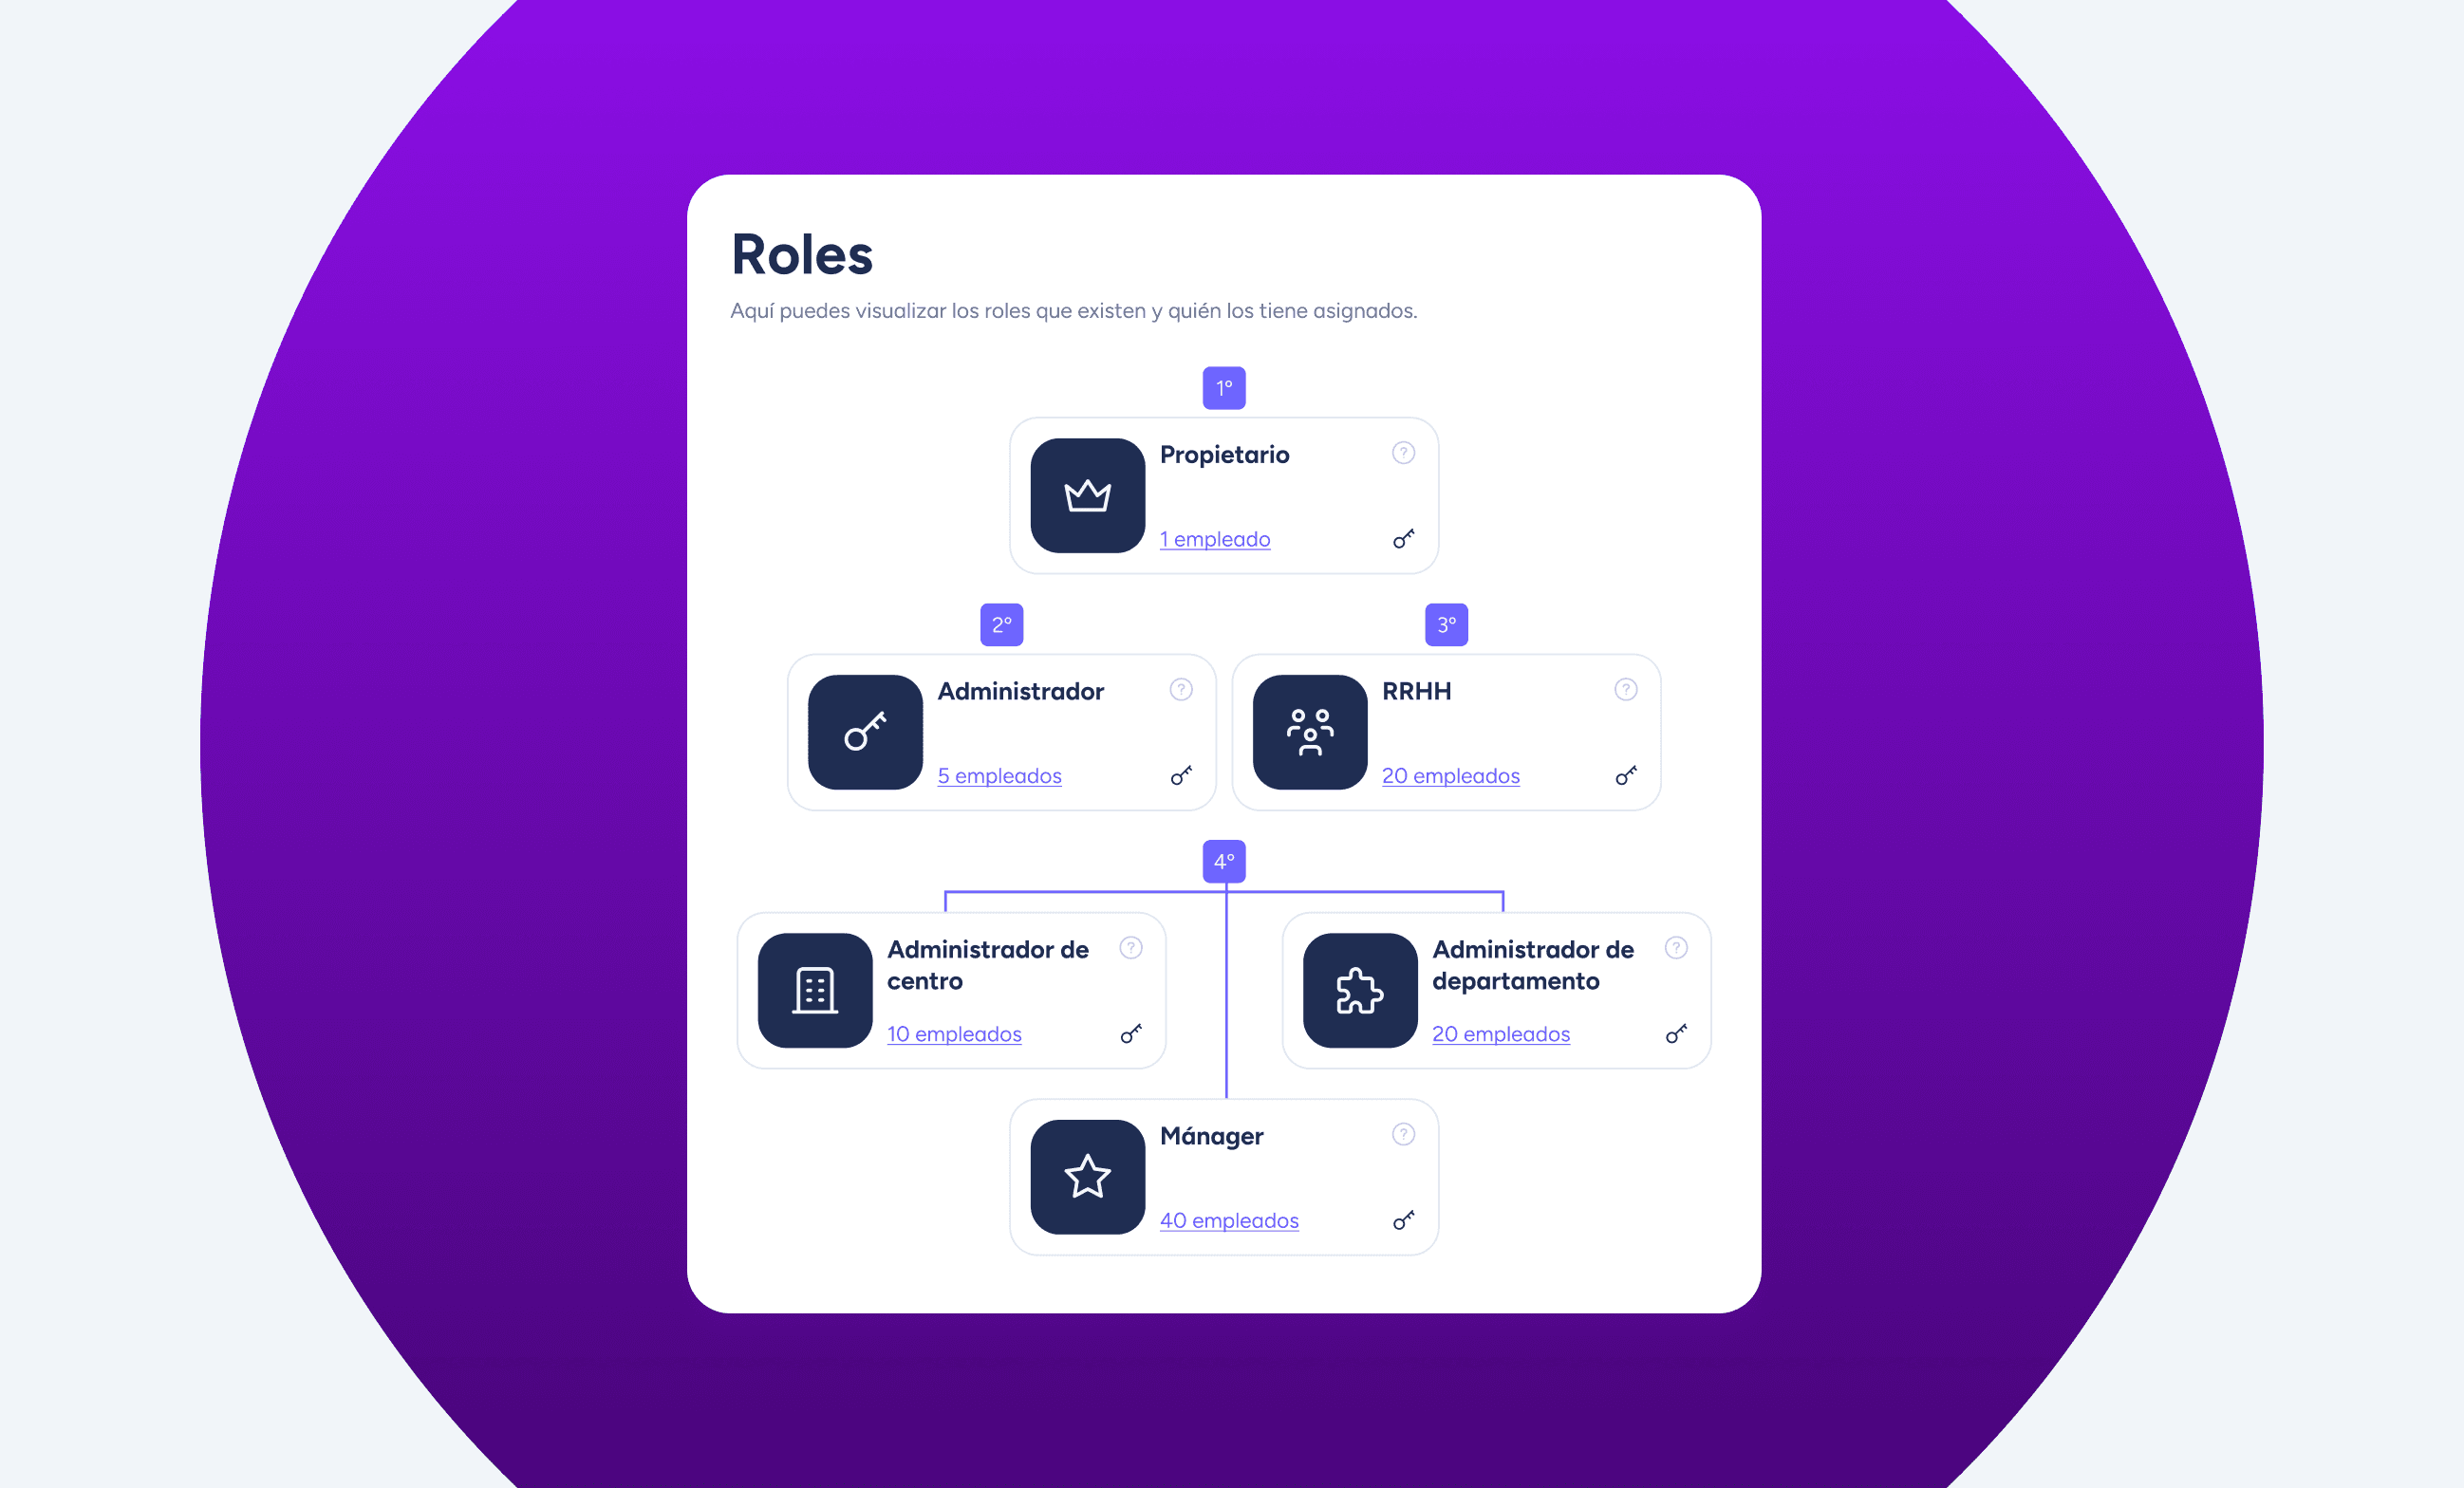
El sistema de roles y accesos de la plataforma está conformado por 12 roles predefinidos agrupados en: → Roles superiores: tienen permisos y acceso sobre todo el producto y todas las personas. → Roles inferiores: tienen un nivel menor de jerarquía y permiso sobre los accesos y personas específicas. → Roles personalizados: gestionan módulos o ejecutan tareas concretas. Estos roles no pueden editarse ni eliminarse, sólo pueden ser asignados a personas y no brindan información a los usuarios sobre los permisos/accesos que incluye cada uno ni el nivel de alcance. Por lo tanto, los administradores no pueden personalizar los roles ni ajustar los permisos según sus necesidades, lo que dificulta la gestión y aumenta la carga operativa.
¿Cómo abordamos el problema?
Como identificamos que este proyecto tenía mucho sentido y relación con las estructuras organizacionales e implicaría cambios muy grandes en el software, comenzamos por hacer sesiones de equipo para unificar conceptos y definir primeros objetivos alineados con las expectativas de stakeholders.
¿Alguien sabe cómo funcionan los roles?
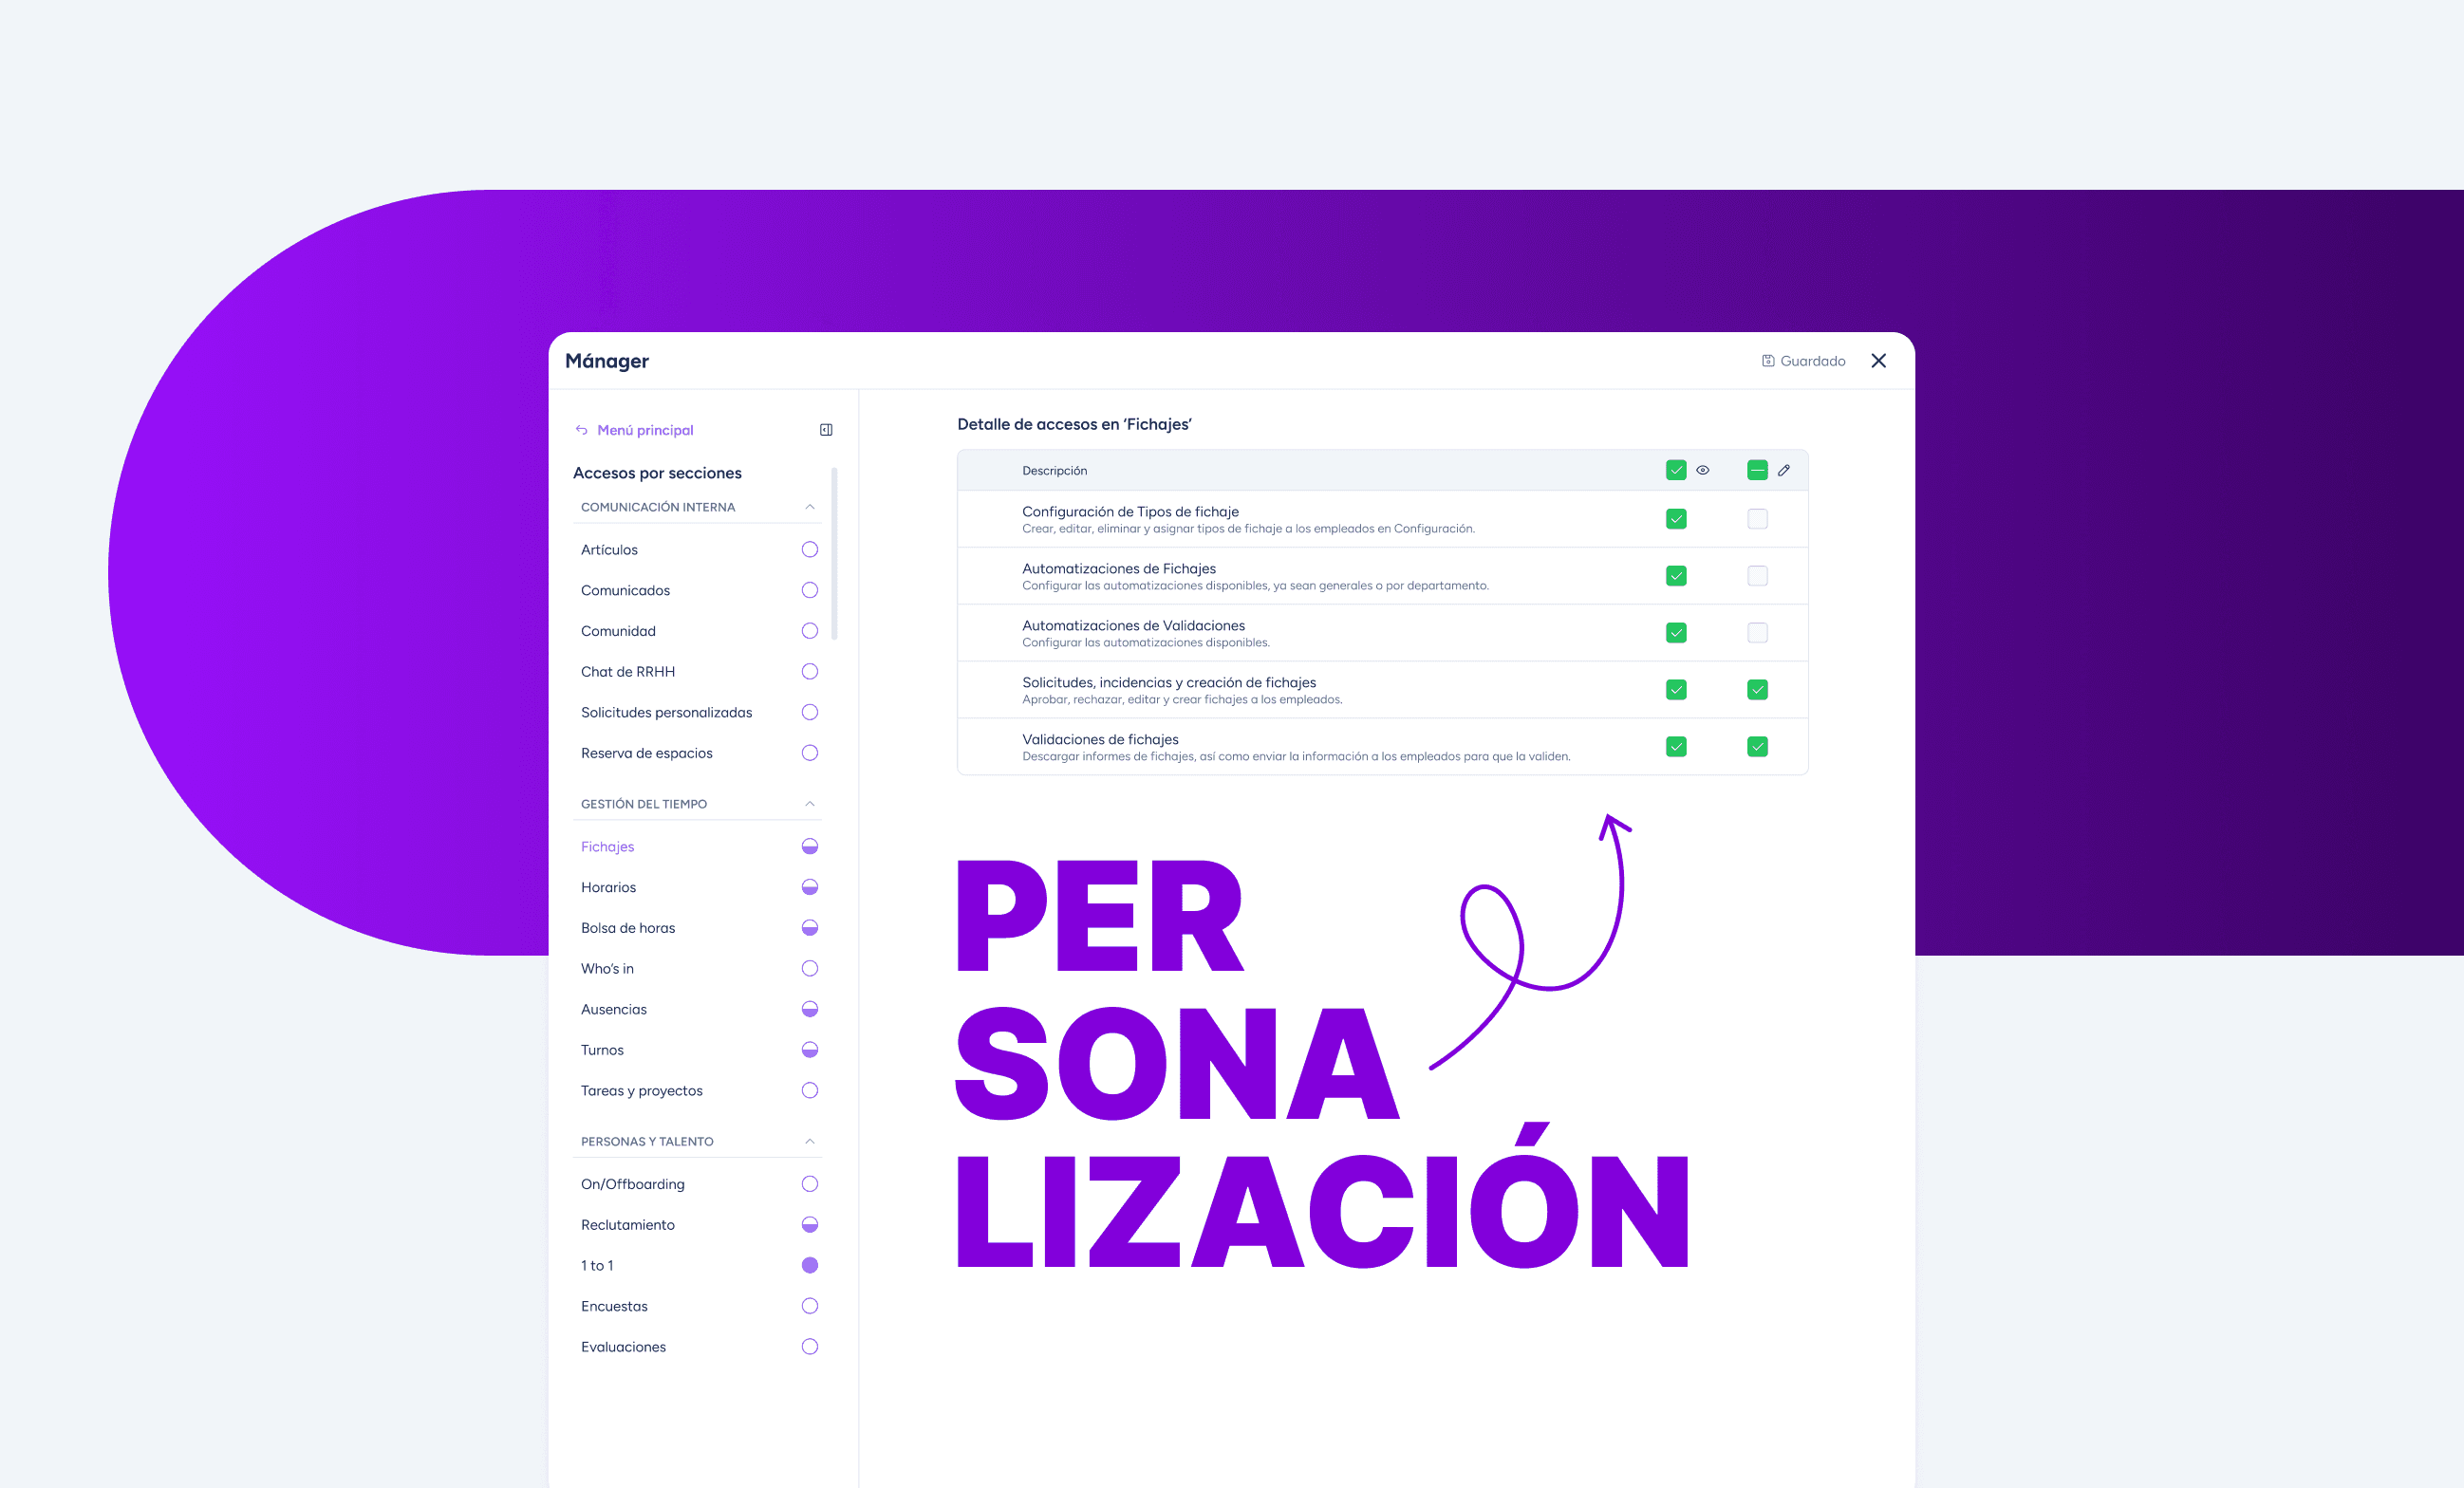
Una vez claros los next steps, necesitábamos conocer a fondo la feature de Roles. Para ello, comenzamos la fase de Discovery que implicó: → Conocer todas las acciones posibles dentro del software. → Categorizar esas acciones / permisos por módulos. → Identificar qué roles podían hacer esas acciones (y cuáles no). → Descubrir los diferentes sitios desde donde se podían ver, asignar o configurar roles (Configuración, Perfil del empleado, Secciones específicas, etc). → Identificar niveles de permisos para granular aún más los accesos: las opciones de 'ver' y/o 'editar' pueden abarcar acciones diferentes según el módulo que se esté configurando. → Analizar centenares de casos de uso de grandes empresas para comprender y cubrir sus necesidades de personalización. → Reuniones interdepartamentales (con Sales Engineer, Product Marketing, Copy, Devs, PMs) para definir los permisos y accesos que tendría cada uno de los 12 roles predefinidos.
Principales fricciones
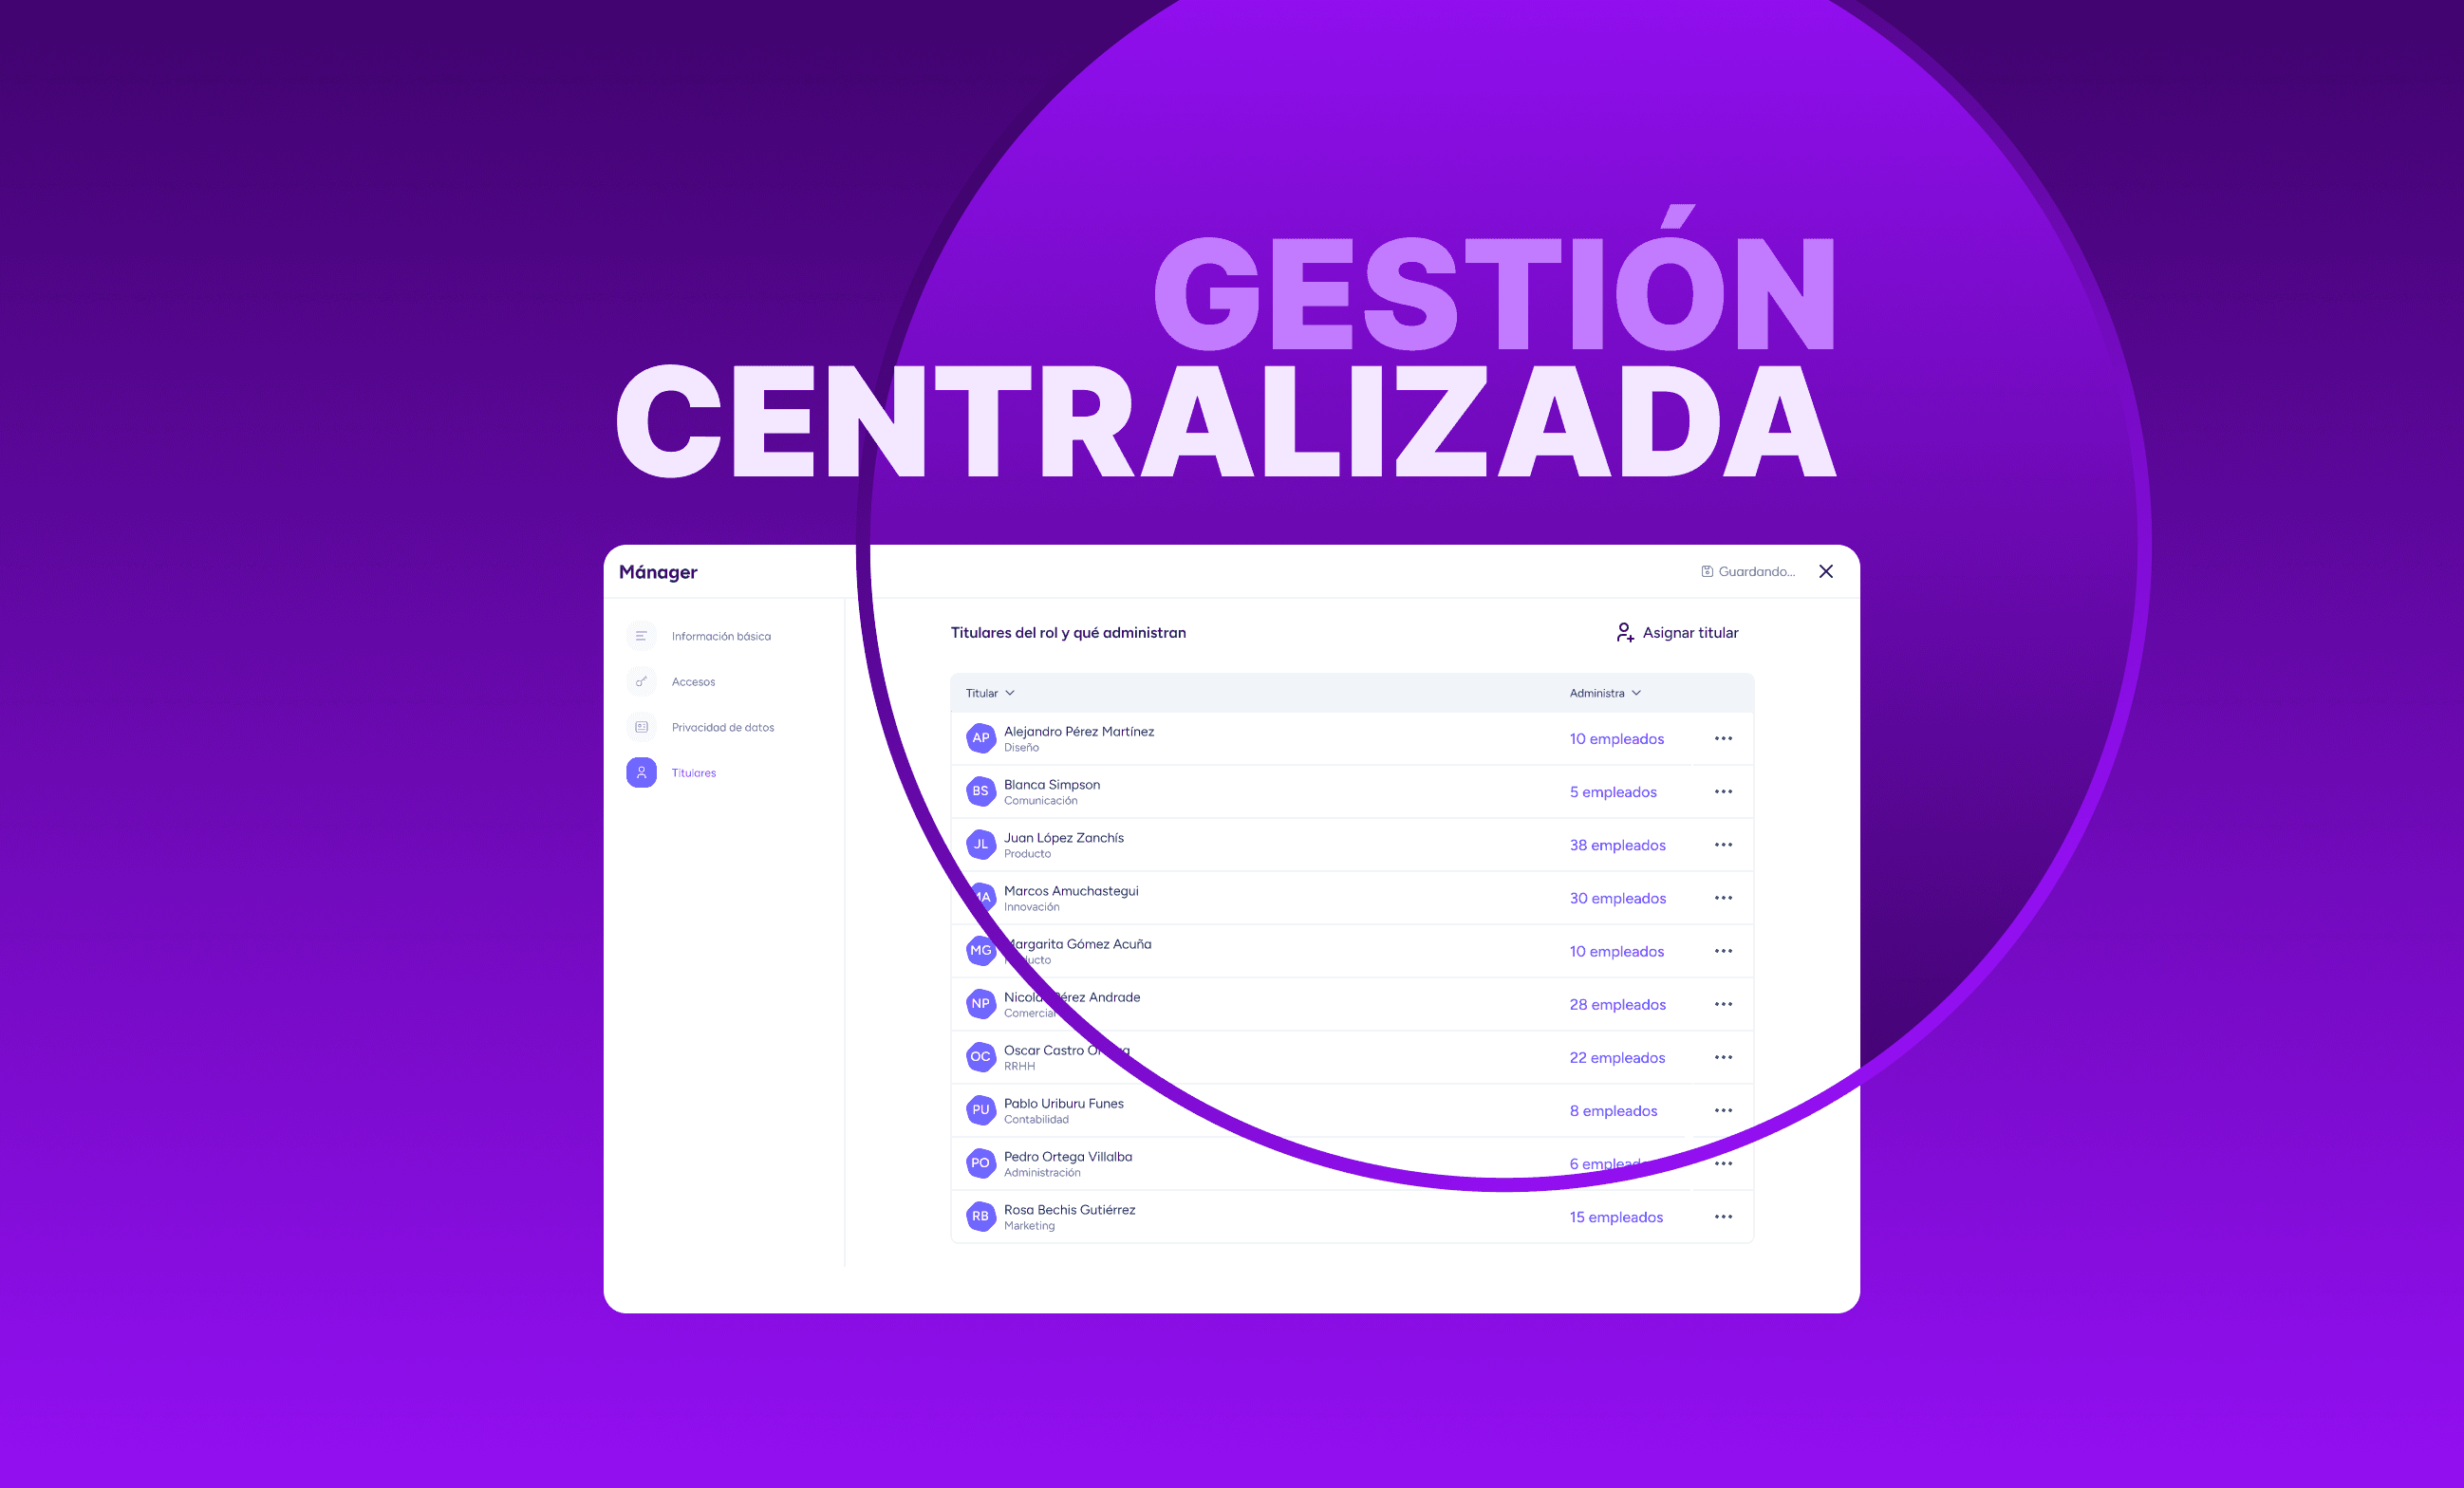
En esta fase, descubrimos que los principales pains eran: ❌ Falta de personalización: No se podían crear, modificar ni eliminar roles. ❌ Visibilidad limitada: No había una vista clara y unificada de los roles y sus permisos. ❌ Gestión ineficiente: La asignación de roles era confusa y no permitía una administración granular. ❌ Escalabilidad restringida: Las empresas necesitaban adaptar permisos y accesos según su estructura y crecimiento.